- 09/11/2026
- Posted by: Luis Miguel Belda
- Categoría: Ciberseguridad
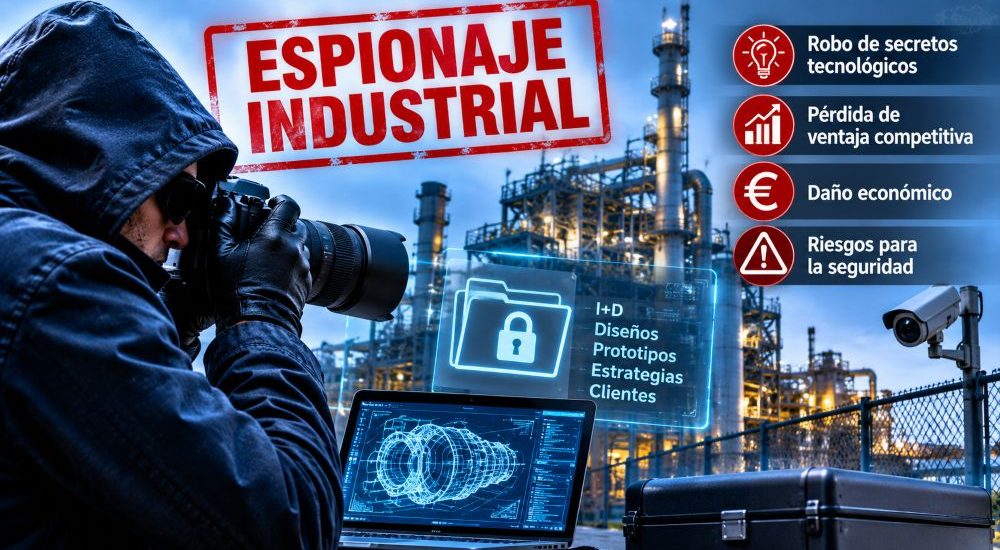
El espionaje industrial en la era digital ya no se limita al robo de documentos confidenciales o a la infiltración de un competidor en las instalaciones de una empresa. El conocimiento estratégico puede salir de una organización a través de un ciberataque, una cuenta corporativa comprometida, un proveedor con acceso privilegiado, un empleado que extrae información o una vulnerabilidad en los sistemas de almacenamiento en la nube.
En un entorno en el que los datos, los algoritmos, los diseños técnicos y los procesos de fabricación constituyen activos esenciales, proteger la información equivale a proteger la capacidad competitiva de la compañía.
La amenaza afecta especialmente a sectores intensivos en tecnología y conocimiento, como la defensa, la industria aeroespacial, la automoción, la energía, la biotecnología, las telecomunicaciones y el desarrollo de inteligencia artificial. En estas actividades, la filtración de un plano, una fórmula, un prototipo, una arquitectura de software o los resultados de una investigación puede permitir a un competidor reducir años de desarrollo, evitar inversiones elevadas o anticiparse a una innovación. El perjuicio no siempre se manifiesta de inmediato: también puede traducirse en pérdida de contratos, debilitamiento de la posición negociadora, daños reputacionales o erosión de ventajas tecnológicas difíciles de recuperar.
La dimensión del fenómeno ha llevado a la Comisión Europea a advertir de que el robo de secretos comerciales mediante medios digitales constituye un riesgo económico significativo. La institución estima en unos 60.000 millones de euros las pérdidas asociadas al ciberrobo de secretos comerciales en la Unión Europea, una cifra que refleja la relevancia del problema, aunque debe interpretarse como una estimación institucional y no como el balance de un único ejercicio anual.
La protección exige, por tanto, una estrategia que combine tecnología, organización y seguridad jurídica. El primer paso consiste en identificar qué información aporta una ventaja competitiva real y clasificarla según su sensibilidad: desde datos públicos hasta documentación confidencial y secretos comerciales de acceso restringido. No toda la información de una compañía tiene el mismo valor ni requiere idéntico nivel de protección. Los diseños de un producto aún no presentado, las claves criptográficas, las fórmulas, los resultados de I+D, los precios de una oferta y las estrategias de adquisición pueden necesitar controles distintos.
En el plano tecnológico, las medidas esenciales incluyen la autenticación multifactor, el cifrado de datos, la segmentación de redes, la gestión de privilegios y el registro de accesos. El principio de mínimo privilegio establece que cada usuario debe acceder únicamente a la información necesaria para desempeñar sus funciones. La monitorización debe permitir detectar comportamientos anómalos, como descargas masivas, accesos desde ubicaciones inusuales o transferencias de información hacia servicios no autorizados.
También resulta fundamental disponer de copias de seguridad protegidas, sistemas actualizados y procedimientos para responder a incidentes y recuperar la actividad. El National Institute of Standards and Technology (NIST) incluye la identificación de activos, la protección de la información, la detección y la respuesta entre los componentes de una gestión estructurada del riesgo de ciberseguridad.
Sin embargo, la tecnología no elimina el riesgo humano. La ingeniería social, el phishing, la suplantación de directivos y el abuso de permisos legítimos pueden facilitar el acceso a información sensible. A ello se suma la amenaza interna: empleados, colaboradores o contratistas que extraen información deliberadamente o que la exponen por negligencia. La respuesta requiere formación periódica, procedimientos claros para compartir documentos, controles sobre dispositivos extraíbles y una gestión rigurosa de las altas, modificaciones y bajas de usuarios. La vigilancia debe basarse en riesgos objetivos y respetar la legislación laboral y de protección de datos.
La cadena de suministro constituye otro punto crítico. Un proveedor de mantenimiento, una consultora tecnológica o una empresa con acceso remoto puede convertirse en una vía de entrada a los sistemas corporativos. Por ello, la evaluación de terceros debe incluir sus controles de seguridad, los permisos que necesitan, las condiciones de confidencialidad y las obligaciones de notificación de incidentes. La información compartida debe limitarse a la estrictamente necesaria y, cuando sea posible, facilitarse mediante entornos controlados y trazables.
La expansión de la inteligencia artificial generativa añade nuevos desafíos. Introducir documentos internos, código fuente, datos de clientes o información técnica en herramientas externas sin autorización puede exponer conocimiento empresarial a terceros. Las compañías necesitan establecer qué servicios están aprobados, qué datos pueden utilizarse, cómo se gestionan los registros y qué controles se aplican a los modelos contratados. También deben considerar los riesgos asociados a los repositorios de código, las plataformas de colaboración y los sistemas conectados a grandes volúmenes de documentación.
La protección jurídica completa el dispositivo de seguridad. La Directiva (UE) 2016/943 regula la protección frente a la obtención, utilización y revelación ilícitas de secretos comerciales. Para que una información pueda recibir esa protección, debe ser secreta, tener valor comercial por serlo y haber sido objeto de medidas razonables para mantenerla reservada. Entre esas medidas figuran los acuerdos de confidencialidad, las cláusulas contractuales, la limitación de acceso y los protocolos de custodia. La normativa no convierte en ilícita la competencia legítima ni impide que un tercero llegue independientemente a la misma solución técnica.
En caso de sospecha de espionaje industrial, la compañía debe activar un protocolo que preserve registros, correos, dispositivos y demás evidencias, limite la exposición adicional y permita determinar qué información se ha visto comprometida. La investigación debe coordinar a los equipos de ciberseguridad, asesoría jurídica, dirección y, cuando proceda, autoridades competentes. Borrar sistemas precipitadamente o alterar registros puede dificultar la atribución del incidente y las posibles acciones legales.
La protección del conocimiento estratégico no depende de una herramienta aislada, sino de la capacidad de la empresa para conocer el valor de sus activos, controlar quién accede a ellos y detectar a tiempo cualquier uso indebido. En la economía digital, la ventaja competitiva reside tanto en desarrollar conocimiento como en evitar que terceros puedan apropiárselo. La ciberseguridad, la contrainteligencia empresarial y la protección jurídica de los secretos comerciales deben operar, por ello, como partes de una misma política de seguridad corporativa.